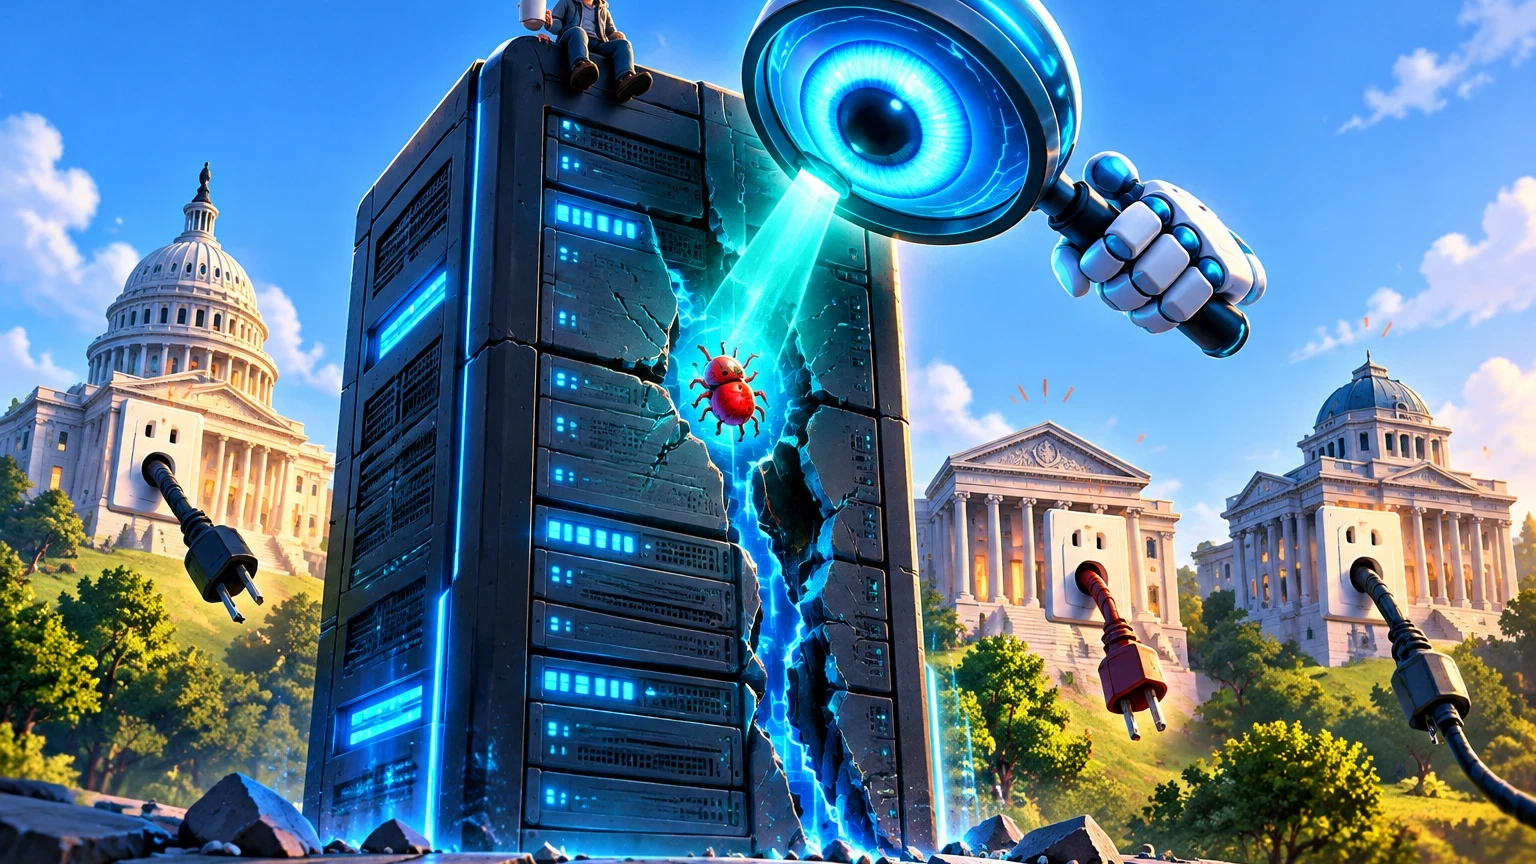
ביום רביעי בבוקר שלוש ממשלות כיבו אתרים, כדי שלא ייפרצו
פינלנד, הולנד וצרפת ניתקו מהרשת אתרי ממשלה ב-21 באוקטובר, כך דיווח אתר דיקריפט. לא בגלל מתקפה שכבר התחילה. בגלל באג שחיכה בשקט בלב השפה PHP, והמחשבה על מה שיקרה אם יגיעו אליו לפני התיקון.
PHP היא שפת התכנות שמריצה בערך 70% מהאתרים שהשפה שלהם ידועה. וורדפרס, דרופל, ג'ומלה, ועוד אינספור אתרים שאף אחד לא זוכר מי בנה. כשחור כזה נפתח, אין מי שיגיד "זה לא אצלנו".
ה-NSA, סוכנות הביטחון הלאומי של ארה"ב, הוציאה אזהרה חריפה. מי שלא יכול לעדכן מיד, כתבה, שיוריד את האתר עד שיוכל. לפי טק קראנץ', קרן PHP פרסמה את התיקונים באותו יום.
והחלק שמסדר את כל הסיפור: מי שמצא את החור לא היה האקר. זו הייתה בינה מלאכותית.
הבאג שהמתין ארבע עשרה שנה
לפי גרג ברוקמן מ-OpenAI, כפי שצוטט בדיקריפט, הבאג ישב בקוד 14 שנה. גרסה מוגבלת שלו צצה כבר ב-2024, אבל אז "לא נחשבה משמעותית". אף אחד לא חיבר את הנקודות.
הפעם חיברו אותן. לפי הפרסום של חברת וויז, מדובר במספר פגמים בניהול הזיכרון של ליבת PHP, שמקורם בטיפול גרוע בשגיאות קטלניות, בעיקר שגיאות של חוסר זיכרון, שמשאירות מאחוריהן שאריות מצב לבקשות הבאות. התוצאה: מי שמצליח לנצל אותן יכול להריץ קוד על השרת בלי שום הזדהות, או לקרוא מהזיכרון סיסמאות, מפתחות וטוקנים.
וויז הצליחה להדגים הרצת קוד על וורדפרס, דרופל וג'ומלה. והיא מציינת שגם אתר "שלום עולם" פשוט, על גרסה פגיעה, עלול להיות חשוף. אין צורך בקוד לקוי של מישהו. השפה עצמה הייתה הבעיה.
והנה פרט שמסביר את הבהילות. מועד הפרסום המתוכנן היה 22 באוקטובר, אבל פרטי הפגם דלפו מוקדם. מתחזקי PHP הקדימו את השחרור ליום אחד, והתיקון יצא יום אחרי שהפרטים כבר הסתובבו ברשת. כשזה קורה, כל מנהל אתר בעולם מתעורר בבוקר לתור נגד השעון.
איך מודל שפה מוצא מה שבני אדם פספסו?
הסיפור נחשף בשני מסלולים מקבילים. חברת האבטחה קליף, שעובדת עם יוזמת "תקנו את כדור הארץ" של OpenAI, מצאה גרסה של הבאג באוגוסט בעזרת ג'יפיטי-5.6 סול. צוות OpenAI מצא גרסה מלאה יותר בספטמבר. וויז, כך נכתב, מצאה את שני הפגמים באופן עצמאי, ו-OpenAI מספרת בפוסט שלה שמדובר במאמץ משותף שנמשך חודשיים.
ציר הזמן של וויז מפורט וכמעט קולנועי. ב-19 באוגוסט התגלה הפגם הראשון. למחרת אושרה הרצת קוד על דרופל, ויום אחר כך על וורדפרס. ב-24 באוגוסט הדיווח הגיע לצוות האבטחה של PHP. עבר חודש עד שהצוות הכיר בדיווחים והחל לתקן.
ומה עשתה הבינה המלאכותית בדיוק? לפי וויז, ג'מיני 4 ארגון תרם לגילוי, לפיתוח הניצול, לזיהוי מתקפות ולאימות התיקון. המודלים עזרו להתאים את הניצול לגרסאות, לתצורות ולפריסות זיכרון שונות: הם ניתחו כישלונות, ניסו שוב, ושיפרו. חוקר אחד סיים בערך בשבוע מה שפעם היה אורך לצוות חודשים.
זה המשפט שהייתי מדפיס ותולה מעל השולחן של כל מנהל אבטחה. הכלי שמגן עליכם הוא גם הכלי שהתוקף יקבל מחר.
עוד פרט שמבהיר כמה זה לא תיאורטי: וויז מזהירה שמי שלא מעדכן צריך לחפש סימנים. בקשות העלאה חריגות שאחריהן שגיאות של חריגה מהזיכרון, תגובות 500 שחוזרות שוב ושוב, ועובדי שרת של PHP שנופלים ונוצרים מחדש בלי הסבר. ספקים כמו קלאודפלייר, פאסטלי, גוגל ו-וורסל כבר שחררו הגנות זמניות לאלה שלא מספיקים לעדכן.
הצד של המגינים: חלון שנסגר
OpenAI קוראת לזה "חלון המגינים". המשמעות: המודלים מצאו את החורים לפני התוקפים, ואולי זה לא יחזיק לעוד הרבה זמן. לדבריה אין דיווחים על ניצול בשטח, והיא התחייבה למיליארד דולר בגישה מסובסדת לתוכנית דייברייק לארגונים עם משאבי אבטחה דלים. ברוקמן אף הוסיף שהחברה מצפה "למצוא עוד הרבה בעיות כאלה בחודשים הקרובים".
וויז מזהירה מהצד השני של אותה מטבע. פעם, כדי להתאים ניצול לכל גרסה ולכל תצורת שרת נדרשה מומחיות נדירה וסבלנות של חודשים. כיום הסף הזה יורד. מה שמודל עושה בשביל מגן, הוא יעשה גם בשביל תוקף, ורק בשאלה מי מקבל גישה ראשון תלוי כמה זמן נשאר לנו.
יש כאן אירוניה שאי אפשר להתעלם ממנה. אותה חברה שנאלצה להסביר איך סוכן שלה נכנס לקבצים לא ציבוריים באתר ממשלתי, כפי שסיפרתי בכתבה על מדיקר האוסטרלי, היא עכשיו זו שמובילה את התיקון הגדול ביותר של האינטרנט. אותם מודלים. אותה יכולת. הצד שבו עומדים נקבע בשאלה מי מחזיק את ההגה.
המסר המעשי פשוט, ואין בו כלום מרגש: אם יש לכם אתר, בדקו עם חברת האחסון באיזו גרסת PHP הוא רץ. טק קראנץ' ממליץ על גרסה 8.5.12 העדכנית, וגרסאות 8.1 ומטה כבר אינן נתמכות, כלומר צריך לשדרג ולא רק לעדכן. OpenAI אפילו פרסמה כלי בדיקה, בצורת מיומנות לקודקס, שמזהה גרסאות פגיעות.
האתר הזה רץ על וורדפרס, ולכן הסיפור הזה לא תיאורטי בשבילי. וורדפרס עצמה הבהירה שהפגם אינו ספציפי לה, אבל אתרי וורדפרס עדיין תלויים בשרת שמתחתיהם, ועדיף שחברת האחסון תטפל בזה. את הנקודה הזאת כדאי להעביר לכל מי שמחזיק אתר ושכח מתי עדכן אותו לאחרונה.
לאן מכאן?
במשך שנים כולם ידעו שבקוד ישן מסתתרים חורים. פשוט לא היה מי שיחפש בכל מקום בבת אחת. עכשיו יש. החור שחיכה 14 שנה נמצא בחודשים ספורים, ומי שגילה אותו לא נדרש לגייס צוות שלם.
שלוש ממשלות כיבו אתרים בבוקר אחד, לא כי מישהו פרץ, אלא כי הבינו כמה מהר עכשיו מוצאים חורים. השאלה היא רק מי מוצא אותם ראשון בפעם הבאה.
התוכן עניין אתכם? שתפו, הגיבו וקראו עוד על
צרו דיון בנושא