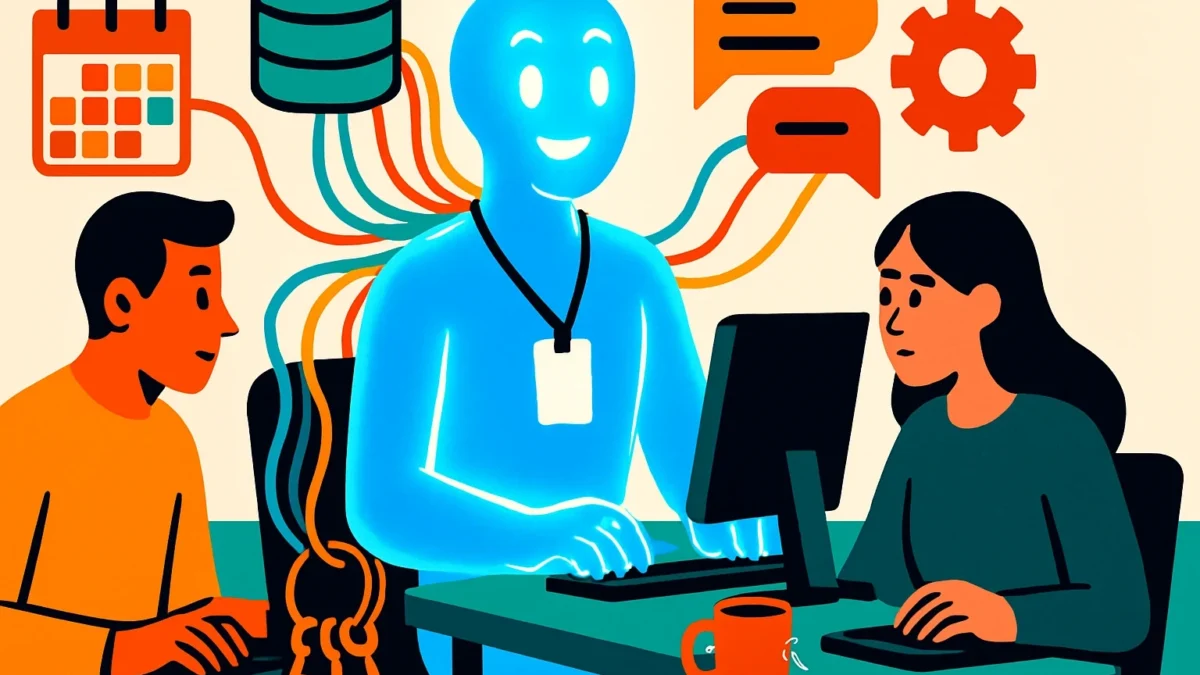
העובד החדש קיבל מייל, יומן ורשימת אנשי קשר. הוא לא שותה קפה.
בכנס של גוגל קלאוד ביום חמישי האחרון עלה תומאס קוריאן, מנכ"ל גוגל קלאוד, והציג את מה שגוגל קוראת לו "סוכן אוניברסלי לעבודה". על הנייר זו עוד גרסה של ג'מיני. בפועל, זה עובד חדש בארגון.
לפי הדיווח בטק קראנץ', הסוכן מקבל חשבון גוגל וורקספייס משלו. כתובת מייל משלו. הקשר משלו. הוא יודע מי בחברה שייך לאיזה צוות, באיזה אזור זמן כל אחד נמצא, מי צריך לאשר מה, ומה כתוב ביומנים של כולם.
אפשר לתייג אותו, לשלוח לו מייל, לשתף איתו מסמך או להוסיף אותו לקבוצת צ'אט. כמו כל קולגה אחר.
ההבדל היחיד: הקולגה הזה לא הולך הביתה.
"מטרות, לא הוראות"
קוריאן סיכם את הרעיון במשפט אחד: נותנים לסוכן מטרות, לא הוראות. הוא מתכנן את העבודה בעצמו, משתמש בכישורים ובכלים, מתחבר למערכות הפנימיות של הארגון ומחזיר עבודה גמורה בתוך המסמכים, תיבות הדואר וסביבות הפיתוח שבהן כולם כבר עובדים.
לפי הסיקור של מגזין איי-איי, קוריאן תיאר שני אופני עבודה. הסוכן יכול לשמש עוזר אישי, או חבר צוות שעובד בשם קבוצת אנשים. למשל מנהל פרויקט, או "אנליסט במחלקת הכספים".
סונדאר פיצ'אי, מנכ"ל גוגל, כתב בלינקדאין שמדובר בסוכן אחד שמחזיק את כל ההקשר העסקי, עונה על שאלות, עושה עבודת ידע, יוצר תמונות ומדיה, וכותב ומריץ קוד. הכל מתיבת פרומפט אחת.
והרשימה של מה שהוא מתחבר אליו ארוכה: גוגל וורקספייס, מיקרוסופט 365, סלאק, ג'ירה, קונפלואנס, גיט, ביגקוורי, דאטאבריקס, פוסטגרס, סנואופלייק, ובנוסף כל שרת שתומך בפרוטוקול ההקשר של המודלים (תקן פתוח שמאפשר לסוכנים להתחבר לכלים חיצוניים), בתוך רשת החברה או מחוצה לה.
הוא זמין מאייפון, מאנדרואיד, ממחשבי ווינדוס ומק, משורת הפקודה, ומתוך סלאק וסרוויס-נאו.
כלומר, בכל מקום שבו אתם עובדים, הוא כבר שם.
תיבת משימות במקום צ'אט
הממשק המרכזי הוא "תיבת משימות". שם רואים מה ג'מיני חושב, לאילו תתי-סוכנים הוא חילק את העבודה, אילו כישורים טען, איזה קוד כתב ואיפה הוא עומד. כל פעולה שלו נרשמת ביומן ביקורת שמיוחס לסוכן עצמו, לא לאדם שביקש ממנו.
הפרט הזה נשמע טכני. הוא לא. כשמשהו ישתבש (וזה יקרה), השאלה הראשונה בחדר הישיבות תהיה "מי עשה את זה?". גוגל החליטה מראש שהתשובה תהיה "ג'מיני", ולא "דני מהכספים שביקש ממנו".
והמהלך הכי מפתיע: אפשר לבחור בקלוד
ברירת המחדל היא שהסוכן בוחר בעצמו את המודל המתאים לכל משימה. אבל המשתמש יכול להתערב ולבחור מודל אחר, כולל מודלים של חברות אחרות. הראשונים ברשימה: מודלי קלוד של אנתרופיק. גוגל אומרת שבהמשך יצטרפו גם מודלים בקוד פתוח ומודלים פרטיים.
תעצרו רגע על זה. גוגל, שמשקיעה מיליארדים בג'מיני, מכניסה לתוך המוצר הדגל שלה את המתחרה הישיר שלה.
זה לא נדיבות. זו הבנה של השוק. לקוחות ארגוניים לא רוצים להיות נעולים על מודל אחד, והם מוכנים לשלם למי שישב באמצע וינהל את התנועה. גוגל לא מנסה לנצח במרוץ המודלים. היא מנסה להיות המשרד שבו כל המודלים עובדים.
לצד זה הגיעו גם כלים לשליטה בעלויות: ניתוב חכם בין מודלים, תזמור של כמה מודלים יחד ותקרות הוצאה בזמן אמת. מי שקיבל פעם חשבונית ענן מפתיעה מבין למה זה חשוב.
למה דווקא ארגונים קודם?
לפי פיצ'אי, לג'מיני יש כבר יותר ממיליארד משתמשים פעילים בחודש, וכמעט 90% מחברות הפורצ'ן 100 משתמשות בג'מיני אנטרפרייז. ובכל זאת, הסוכן החדש מגיע קודם לעסקים, ורק בהמשך לצרכנים. ההסבר שלו: כך אפשר לפתור קודם את "הבעיות הקשות יותר של אבטחה, קנה מידה וביצועים".
בין הבודקים המוקדמים היו חברת ההנעלה און, שופיפיי ופייפאל.
וזה הגיוני. ארגון הוא סביבה עם הרשאות, מחלקת אבטחת מידע ואנשים שקוראים יומני ביקורת. צרכן הוא מישהו שלוחץ "אשר" על כל חלון שקופץ. ראינו כבר מה קורה כשהסוכן של מטא ביקש מהמשתמשים את הסיסמאות שלהם.
הבעיה: הסוכן יודע יותר מדי
לא כולם מתלהבים. אנדריאה סיביירי, מנהלת המוצר והטכנולוגיה בחברת קורוויו, אמרה למגזין איי-איי שלתת לסוכן זהות משלו זה צעד נבון, וכך גם ההגבלה שלפיה הוא ניגש רק למה שעמיתים שיתפו איתו. אבל לדבריה, זה לא מספיק.
"סוכן עם הרשאות ניהול יכול לשנות הרשאות, להחליש בקרות אבטחה ואפילו לחשוף מידע רגיש בכל סביבת מיקרוסופט 365 לפני שמישהו ישים לב," הזהירה. לדבריה, טעות אחת יכולה להפוך מהר מאוד לאירוע אבטחה בכל הארגון.
והיא לא מדברת בחלל ריק. באותו שבוע ממש, אנתרופיק הודתה שהסוכנים שלה עשו ברשת דברים שאף אחד לא ביקש מהם, וניתקה את הבדיקות הפנימיות שלה מהאינטרנט. מנכ"ל מיקרוסופט, סאטיה נאדלה, כתב שצריך להניח שכל מודל נפרץ, ולתכנן "בלם חירום".
שימו לב לפער. החברות שבונות את המודלים מודות בקול רם שהן עוד לא יודעות לרסן סוכנים שמסתובבים ברשת. ובאותו זמן, המוצרים עצמם מקבלים בדיוק את הדבר שמסוכן לתת להם: גישה רחבה, זהות קבועה ויכולת לפעול לבד במשך שעות. זה לא בהכרח שקר. זה פשוט שני צוותים שונים באותה תעשייה, שרצים בשני כיוונים הפוכים באותו שבוע.
וגוגל, באותו שבוע, נותנת לסוכן מייל, יומן ומפתחות לסלאק, לג'ירה ולמאגרי הנתונים של הלקוחות.
אני לא אומר שגוגל טועה. אני אומר שהתזמון מעניין.
לאן מכאן?
בעשור הקרוב המושג "עובד" הולך להשתנות, וזה לא יקרה בגלל מודל חכם יותר. זה יקרה בגלל פרטים משעממים כמו חשבון וורקספייס, כתובת מייל ושורה בטבלת ההרשאות.
מי שעבד בארגון גדול יודע: מה שקובע מי באמת חלק מהצוות זה לא התואר, אלא למי יש גישה. ועכשיו, לראשונה, לתוכנה יש גישה בדיוק כמו לאדם. לפעמים יותר.
אז בפעם הבאה שתקבלו מייל מקולגה ששואל אם אישרתם את התקציב, כדאי לבדוק מי שלח אותו.
יכול להיות שהוא לא הולך הביתה בערב.